Wir haben Hunderte von Unternehmen zu M365-Lizenzierungsstrategien beraten, und die meisten zahlen 10 % bis 20 % oder mehr zu viel für Microsoft 365. Diese Verschwendung ist selten auf einen einzigen großen Fehler zurückzuführen, sondern eher auf mehrere verschiedene Szenarien, die sich gegenseitig verstärken. Zum Beispiel eine standardmäßig zugewiesene Lizenzstufe anstelle einer rollenbasierten Zuweisung. Oder eine Lücke in der Geräteverwaltung, die niemand geschlossen hat. Drei Tools für die Zusammenarbeit, die dieselbe Aufgabe erfüllen. Eine Sicherheitsinitiative, die ins Stocken gerät, weil niemand bemerkt hat, dass das Budget bereits in der Lizenzierungsposition vorgesehen war. Im Folgenden finden Sie vier reale Szenarien, die TrustedTech gemeinsam mit Kunden bearbeitet hat: Was jedes einzelne gekostet hat und was nötig war, um das Problem zu beheben.
Wir beobachten bei allen Audits dieselben Muster, unabhängig von der Unternehmensgröße oder der Branche, da sich die M365-Lizenzierung überall auf ähnliche Weise entwickelt. Sie wird einmal unter Zeitdruck erworben und dann vernachlässigt, während sich das Unternehmen um sie herum weiterentwickelt. TrustedTech ist ein Microsoft Direct CSP-Partner, der alle sechs Microsoft Solutions Partner-Zertifizierungen besitzt, und wir führen diese Audits täglich durch. Die folgenden vier Szenarien treten bei unserer Arbeit am häufigsten auf. Wenn Ihnen auch nur eines davon bekannt vorkommt, lohnt es sich zu prüfen, ob Ihre eigene M365-Umgebung denselben blinden Fleck aufweist.
Szenario 1: Einheitliche Lizenzstufe für alle Bereiche
Ein Unternehmen mit 1.200 Mitarbeitern hatte Microsoft 365 E3 als Standard eingeführt – von den Teams in den Abteilungen Personalwesen und Vertrieb bis hin zu den Mitarbeitern im Kundenservice und den Teilzeitkräften. Die IT-Abteilung wusste, dass einige dieser Nutzer E3 wahrscheinlich nicht benötigten, verfügte jedoch nicht über die Nutzungsdaten, um zu erkennen, wer auf ein anderes Abonnement umgestellt werden könnte, ohne dass ihm dadurch etwas entzogen würde, das er benötigte.
Die Lizenzprüfung lieferte ihnen die Antwort. Viele Mitarbeiter mit Kundenkontakt und Teilzeitkräfte nutzten weder die Office-Desktop-Anwendungen noch die in E3 enthaltenen erweiterten Sicherheitsfunktionen. TrustedTech überprüfte die Nutzung nach Rollen und ordnete diese Mitarbeiter der F3-Lizenz zu, während E3 für diejenigen Nutzer beibehalten wurde, die auf die zusätzlichen Funktionen angewiesen waren.
Allein durch die Optimierung der Lizenzierung konnten die Lizenzkosten um 15 % gesenkt werden – zusätzlich zu einer Reduzierung um 11 % durch den Wechsel zum CSP-Preismodell von TrustedTech. Das dadurch frei gewordene Budget floss in leistungsfähigere Sicherheitstools, und die IT-Abteilung verfügte schließlich über eine Lizenzstrategie, die auf Daten statt auf Gewohnheiten basierte.
Zunächst sollten Sie prüfen, ob die Lizenzstufen der tatsächlichen Arbeitsweise Ihrer Mitarbeiter entsprechen. Im Rahmen eines Lizenz-Audits lassen sich Nutzer identifizieren, denen eine E3-Lizenz zugewiesen wurde, die jedoch die damit verbundenen Funktionen gar nicht nutzen. So sind beispielsweise Mitarbeiter, die keine Office-Desktop-Anwendungen oder erweiterte Defender- und Compliance-Funktionen benötigen, möglicherweise besser mit einer F3-Lizenz bedient. Die richtige Lizenzstufe hängt von der jeweiligen Rolle und Ihren Compliance-Anforderungen ab. Nutzen Sie daher tatsächliche Nutzungsdaten, um diese Entscheidung zu treffen.
Szenario 2: Das Wachstum durch Übernahmen übertrifft das Wachstum im Bereich Endpunktmanagement
Ein Unternehmen war durch eine Reihe von Übernahmen gewachsen, und die IT-Abteilung hatte noch immer damit zu kämpfen, die Unterschiede in der Geräteverwaltung der einzelnen Unternehmen zu vereinheitlichen. Einige Mitarbeiter arbeiteten mit Windows, andere mit iOS, und jede Übernahme brachte eine weitere Vielzahl von Geräten und Richtlinien mit sich. Ohne einen einheitlichen Ansatz für die Geräteverwaltung fiel es der IT-Abteilung schwerer zu erkennen, was geschützt war, was nicht und wo noch Sicherheitslücken bestanden.
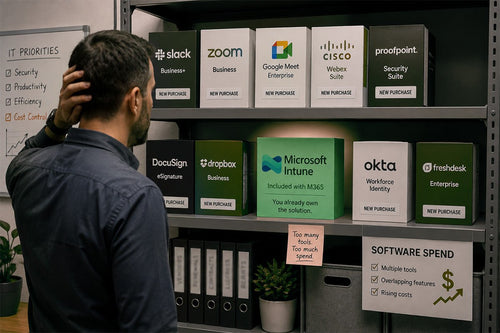
Die Lösung war kein neues Tool. Microsoft Intune, das bereits in den bestehenden M365-Lizenzen enthalten ist, konnte das gesamte Problem lösen, sobald es tatsächlich aktiviert wurde. Das ist ein Detail, das Unternehmen immer wieder übersehen: Intune ist in einer Reihe gängiger M365- und EMS-Suiten enthalten, sodass viele Unternehmen bereits über das Tool verfügen, das ihr Problem bei der Geräteverwaltung lösen würde, es aber einfach noch nicht implementiert haben. Das Professional-Services-Team von TrustedTech hat Intune eingerichtet, um die Geräteverwaltung auf beiden Plattformen zu vereinheitlichen.
Die Organisation verwaltet nun 1.400 mobile Geräte – mit einer sechsmal schnelleren Geräteeinrichtung und einer deutlich stärkeren, einheitlichen Sicherheitslage, ohne dass zusätzliches Personal eingestellt werden musste. Das gleiche Muster zeigt sich auch in unserer Senske-Fallstudie, in der ein vierköpfiges IT-Team die Geräte von 1.200 Mitarbeitern betreute und dabei eine bessere, nicht schlechtere Sicherheitslage erzielte. Was die Menschen am meisten überrascht, ist, wie oft die Lösung bereits in einer Lizenz enthalten war, für die sie bezahlt hatten. Das Audit stellt lediglich eine Verbindung zwischen dem Lizenzanspruch und der Lücke her, die dadurch geschlossen werden kann.
Die Erkenntnis gilt nicht nur für M&A: Jedes Unternehmen, das Geräte mit unterschiedlichen Betriebssystemen ohne einheitliche Endpoint-Strategie einsetzt, zahlt wahrscheinlich bereits für die Behebung dieses Problems. Es ist nur noch nicht sichtbar.

Szenario 3: Mehrere sich überschneidende Tools für die Zusammenarbeit
Ein mittelständisches Unternehmen mit 1.700 Mitarbeitern hatte im Laufe der Zeit eine ganze Reihe von Kommunikationswerkzeugen aufgebaut: Slack, Zoom, Google Meet, Microsoft Teams und Cisco Webex, die jeweils von einem anderen Team aus unterschiedlichen Gründen eingeführt worden waren. Die Folge war eine umfangreiche SaaS-Zersplitterung, die zu uneinheitlichen Arbeitsabläufen, isolierten Kommunikationskanälen – sowohl intern als auch extern – und einem IT-Team führte, das zwar wusste, dass die Lizenzierung aufgebläht war, aber nicht sagen konnte, in welchem Umfang und wo genau.
TrustedTech ermittelte, welche Funktionen den Nutzern der einzelnen Tools tatsächlich wichtig waren, und zeigte anschließend auf, wie Teams – das bereits Teil ihrer M365-Lizenzierung war – die Kernfunktionen abdeckte, die diese Nutzung vorantrieben. Der Bereich Professional Services führte eine Bewertung der Cloud-Umgebung durch und erarbeitete einen Konsolidierungsplan, der die Einführung, Richtlinien und die Einarbeitung der Nutzer umfasste.
Durch die Umstellung auf Teams konnte das Unternehmen Lizenzen von vier anderen Anbietern einsparen. Die größte Auswirkung waren jedoch nicht die Einsparungen bei den Lizenzen. Die IT-Abteilung schätzte, dass sie wöchentlich etwa 20 Stunden für den Support und die Verwaltung von fünf verschiedenen Plattformen aufwendete. Durch die Konsolidierung dieser Tools gewann das Team umgerechnet etwa eine halbe Vollzeitstelle zurück, während gleichzeitig die Verwaltung der Sicherheit vereinfacht wurde und besser nachvollziehbar war, welche Tools die Mitarbeiter nutzten. Wenn Sie einen ähnlichen Schritt in Betracht ziehen, zeigt unser Vergleich zwischen Slack und Teams auf, in welchen Bereichen Teams Slack ersetzen kann – und in welchen vielleicht nicht.
Szenario 4: Lizenzierungskosten blockieren das Sicherheitsbudget
Ein Investmentunternehmen, ein aktiver Kunde von TrustedTech, begann mit der Planung einer Cybersicherheitsinitiative, die die Geschäftsleitung gerade zur Priorität erklärt hatte. Während der Planung stellte die IT-Abteilung fest, dass eine Lücke zwischen dem verfügbaren Budget und den tatsächlichen Kosten für eine ordnungsgemäße Umsetzung der Sicherheitsmaßnahmen bestand. Das Unternehmen hatte seine Microsoft-Lizenzen bis zu diesem Zeitpunkt selbst verwaltet und war, wie die meisten Unternehmen in dieser Situation, unbewusst in eine Umgebung mit überdimensionierten Ressourcen abgeglitten.
Das Beratungsteam von TrustedTech begleitete das Unternehmen bei der Überprüfung seiner M365- und Azure-Lizenzierung, wobei eine Reihe von ME3- und OE3-Lizenzen auf OE1 herabgestuft wurden – da die höhere Stufe ohnehin nicht genutzt wurde – und gleichzeitig weitere Redundanzen beseitigt wurden. Durch diese Maßnahme konnten unnötige monatliche Ausgaben in Höhe von 33.000 US-Dollar aufgedeckt werden, die direkt wieder in das IT-Budget fließen konnten. Die genaue Zahl hängt hier von der Anzahl der Benutzerplätze und der SKU-Zusammensetzung dieses Unternehmens ab; betrachten Sie sie daher eher als einen einzelnen Datenpunkt denn als Richtwert. Das zugrunde liegende Muster – nämlich dass mehr Berechtigungen erworben wurden, als eine Rolle tatsächlich benötigt – zeigt sich jedoch in fast jeder von uns geprüften, selbstverwalteten Lizenzierungsumgebung.
Nachdem dieses Budget wieder verfügbar war, machte das Unternehmen mit der Neugestaltung seiner Sicherheitsarchitektur weiter und bezog Microsoft Defender, KnowBe4 und Sophos sowie den Platinum-Support über das Partner-Ökosystem von TrustedTech mit ein. Die Sicherheitsinitiative, die während der Planungsphase ins Stocken geraten war, wurde finanziert – nicht durch die Beantragung neuer Mittel, sondern durch die Umschichtung von Geldern, die das Unternehmen bereits für nicht benötigte Lizenzen ausgegeben hatte.
Eine kurze Selbstprüfung: Vier Fragen vor Ihrer nächsten Verlängerung
Die vier oben genannten Beispiele hatten eines gemeinsam: Die Lizenzprobleme waren erst dann offensichtlich, als jemand untersuchte, wie Lizenzen und Tools tatsächlich genutzt wurden. Deshalb ist es sinnvoll, Ihre Umgebung vor der Verlängerung zu überprüfen, solange noch Zeit für Änderungen bleibt. Beginnen Sie mit denselben vier Bereichen, die TrustedTech gemeinsam mit seinen Kunden überprüft.
- Entspricht Ihre derzeitige Lizenzierung der Art und Weise, wie Ihre Teams M365 im Alltag tatsächlich nutzen, oder spiegelt sie Entscheidungen wider, die vor Jahren getroffen wurden und seitdem von niemandem mehr überprüft wurden?
- Wenn Ihre Mitarbeiter verschiedene Gerätetypen nutzen, verfügen Sie dann über ein einheitliches Verfahren, um alle diese Geräte zu verwalten und zu schützen?
- Bezahlen Sie für mehr als ein Tool, das dieselbe Aufgabe erfüllt, nur weil verschiedene Teams zu unterschiedlichen Zeitpunkten unterschiedliche Tools ausgewählt haben?
- Und falls Ihr Budget für eine neue Sicherheits- oder IT-Maßnahme knapp erscheint: Haben Sie tatsächlich überprüft, ob nicht bereits Mittel in Lizenzen gebunden sind, für die Sie bezahlen, die Sie aber nicht nutzen?
Ein „Nein“ oder „Ich bin mir nicht sicher“ bei einer dieser Fragen ist ein deutliches Zeichen dafür, dass sich ein Audit schonen würde – oft schon beim ersten Befund.
Das Fazit
Jedes der oben genannten Szenarien begann auf dieselbe Weise: Ein Unternehmen ging davon aus, dass seine Microsoft-Lizenzierung im Großen und Ganzen in Ordnung sei, da niemand über Daten verfügte, die das Gegenteil belegten. In jedem Fall wurden bei einer tatsächlichen Prüfung echte, quantifizierbare Verschwendungen festgestellt. Und in jedem Fall ermöglichte die Behebung dieser Probleme die Finanzierung eines Vorhabens, das das Unternehmen als Nächstes tatsächlich umsetzen wollte.
Falls Ihre letzte Lizenzüberprüfung bereits mehr als ein Jahr zurückliegt oder Sie noch nie eine durchgeführt haben, vereinbaren Sie einen Termin für eine Lizenzberatung bei TrustedTech oder informieren Sie sich zunächst darüber, wie Sie durch Lizenzoptimierung Ihre M365-Kosten senken können. Wir zeigen Ihnen genau, wie Ihre Umgebung aussieht, bevor wir Ihnen Empfehlungen aussprechen.
Kostenoptimierung für Microsoft 365
So senken Sie die Kosten für Microsoft 365 um 20 % oder mehr
Das umfassende Leitfaden zur Senkung der M365-Kosten. Alles, was IT-Führungskräfte und Beschaffungsteams benötigen, um die Kosten für Microsoft 365 zu senken, ohne dabei Abstriche bei der Funktionalität zu machen.
- Strategien zur Optimierung der Lizenzanzahl
- SKU-Vergleich und Herabstufungen
- CSP im Vergleich zur Direktpreis-Analyse
- Rahmenbedingungen für Unternehmensführung und Rechnungsprüfung
- Kostenkontrolle für Copilot und Add-ons
- Verhandlungstaktiken bei Vertragsverlängerungen